시큐레이어, SK쉴더스와 KISA 공급망 보안 모델 구축 실증… ”AIBOMㆍXBOM으로 확장하는 AI-Native 공급망 보안 선도
- ‘AI-Native Supply Chain Security’ 패러다임 제시하며 AIBOM·XBOM 확장 기술 로드맵 본격화
- 시큐레이어의 지능형 취약점 분석 플랫폼과 SK쉴더스의 실 환경 관제 역량 결합한 통합모델 구현
- 'IITP 테크&퓨처 인사이트 콘서트2026'서 선순환 공급망 보안 체계 및 추진 성과 공유
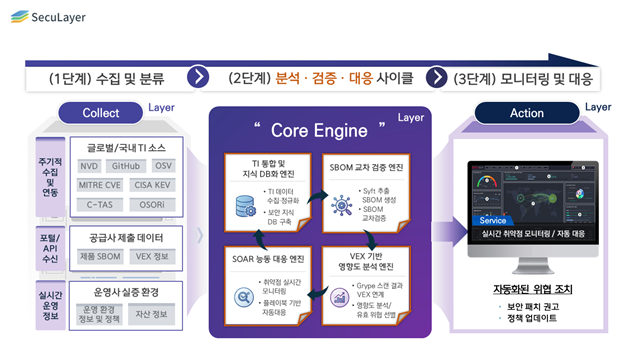
시큐레이어의 SBOM기반 공급망 위협 통합 관리 및 자동 대응 체계 로드맵 – 시큐레이어 자료 제공
AI기반 정보보호 솔루션 전문기업 시큐레이어(대표이사 이재우)가 과학기술정보통신부와 한국인터넷진흥원(KISA)이 주관하는
'2026년 SW 공급망 보안 모델 구축 지원사업'의 주관기관으로서, SK쉴더스와 컨소시엄을 맺고
소프트웨어(SW)전 주기 공급망 보안 관리 체계 구축에 박차를 가하고 있다고 밝혔다.
최근 오픈소스 및 상용 SW 패키지의 광범위한 도입으로 인해 소프트웨어를 개발ㆍ배포하는 과정 전반을 노린 공급망 침해 위협이
급격히 증가하고 있다. 이에 따라 미국 행정명령(EO 14028), 유럽 사이버복원력법(CRA) 등 글로벌 주요국은 SW 구성요소를
체계적으로 파악하고 잠재 취약점을 관리하는 ‘소프트웨어 자재명세서(SBOM, Software Bill of Materials)’ 의무화를
빠르게 제도화하고 있다.
국내 공공·기업 환경 역시 글로벌 규제 준수와 공급망 회복탄력성 확보를 위한 체계적 보안 모델 도입이 시급한 시점이다.
KISA의 SW 공급망 보안 가이드라인 및 전문 기술지원을 바탕으로 전개되는 이번 과제에서, 양사 컨소시엄은
'지능형SBOM 통합 관리 및 공급망 위협 자동 대응 체계’ 구현을 목표로 한다.
소프트웨어 구성요소 목록을 체계적으로 관리하는 SBOM 생성부터 취약점 탐지, 위험 평가, 자동 대응 및 사후 검증까지 아우르는 파이프라인 전반을 자동화하여 소프트웨어 공급망의 잠재 위협을 하나의 플랫폼에서 통합 관리하는 것이 핵심이다.
과제 수행에서 시큐레이어는 AI기반 SBOM 분석 엔진과 취약점 자동 대응 플랫폼 기술 개발을 주도하며,
국내 최대 사이버 보안 운영 역량을 갖춘 SK쉴더스는 실제 관제 인프라 및 운영 환경에서의 유효성 실증과 운영 모델 최적화를
전담한다.
현재 양사는 SBOM·취약점 연계 분석, 동적 위험 가시성 확보, 위협 조치 및 자동 리포팅 체계를 구현하고,
실 운영 환경과 연동한 다각적 실증 평가를 진행하고 있다.
특히 이번 플랫폼은 취약점 익스플로잇 가능성 정보 교환 표준인 VEX(Vulnerability Exploitability eXchange)를 선제적으로
연동했다. SBOM으로 식별된 취약점이 실제 서비스 환경에서 실행 및 악용 가능한지(Exploitable)를 정밀 필터링함으로써,
보안 관리자의 피로도를 유발하는 과다 오탐(False Positive)을 획기적으로 낮추고 즉각적인 대응이 필요한 고위험 취약점에
보안 자원을 집중할 수 있도록 지원한다.
아울러 개발·공급 단계의 SBOM 및 VEX 데이터가 운영 단계로 매끄럽게 전달되고, 운영·관제 단계에서 식별된 위협 및 완화(Mitigation) 결과가 다시 개발·공급망 전반으로 환류(Feedback)되는 ‘양방향 선순환 보안 거버넌스’를 완성했다.
신규 오픈소스 취약점이 등장하더라도 취약 자산을 실시간 추적하고, 운영 환경 내 실질적 영향도를 검증한 뒤 대응 조치를
즉시 적용함으로써 공급망 전체의 보안성을 지속 개선하는 구조다.
나아가 시큐레이어는 이번 실증 사업을 발판 삼아 AI 모델의 구성 요소와 학습 데이터, 라이선스 정보 등을 관리하는
‘AI 자재명세서(AIBOM, AI Bill of Materials)’와 소프트웨어를 넘어 데이터·하드웨어까지 관리 범위를 넓힌 확장형 자재명세서(XBOM, extended Bill of Materials)로 확장하는 ‘AI-Native Supply Chain Security’ 전략을 본격 추진한다.
시큐레이어는 지난 9월 16일 정보통신기획평가원(IITP)과 전자신문이 공동 주최한 ‘IT 메가비전 X IITP 테크&퓨처 인사이트 콘서트 2026’에 참가해 전시 부스를 운영하며, 업계 관계자들을 대상으로 본 사업의 추진 현황과 SBOM 기반 기술 로드맵을 소개하고
차세대 공급망 보안 전략을 공유했다.
시큐레이어는 “SBOM(소프트웨어 자재명세서)을 통해 식별한 방대한 취약점을 효과적으로 관리하려면, 실제 운영 환경에서의 영향과 악용 가능성을 판단할 수 있는 VEX(취약점 악용 가능성 정보) 연계가 필수적”이라고 강조했다. 취약점의 존재 여부를 파악하는 데서 나아가, 실제 대응이 필요한 위험을 선별하고 조치의 우선순위를 정하는 것이 핵심이라는 설명이다.
이어 보안 관리 범위를 기존 소프트웨어에서 AI 모델과 구성 요소의 투명성을 높이는 AIBOM(AI 자재명세서)으로 확대하고, 장기적으로는 소프트웨어·데이터·하드웨어 전반의 구성 정보를 포괄하는 XBOM으로 단계적으로 확장할 계획을 밝혔다.
이를 통해 AI를 보안의 핵심 기반으로 삼고, 설계 단계부터 공급망 전반의 보안 요소를 통합적으로 고려하는 ‘AI-Native Supply Chain Security’를 실현하겠다는 비전을 제시했다.
컨소시엄은 연내 실 플랫폼 기반의 모의 침투 훈련 및 위협 대응 시나리오 검증을 마무리하고 공급망 보안 레퍼런스 모델을 배포할 계획이다.
시큐레이어의 이재우 대표이사는 "이번 KISA 실증 사업은 시큐레이어의 고도화된 AI 데이터 분석 기술과 SK쉴더스의 풍부한 실전 관제ㆍ운영 노하우가 결합해 실효성 있는 공급망 보안 해법을 제시한다는 데 큰 의의가 있다”라며
“시큐레이어와 SK쉴더스의 관제·분석 역량이 결합된 본 구축 모델이 공공·민간 및 보안 생태계 전반으로 확대될 수 있는 모범 사례로 자리매김함으로써 나아가 AIBOM과 XBOM으로 확장되는 진정한 ‘AI-Native Supply Chain Security’ 표준을 선도해 나가겠다”라고 강조했다.